一般社団法人サイバーセキュリティ連盟は、Webサイト・Webサービスの運営・管理に関わる担当者500名を対象にした「セキュリティ運用とAIリスク対応の実態調査」の結果を公表しました。同連盟の運営委員会(イーシーキューブ、かっこ、サイバーコマンド、サイバーセキュリティクラウド)が企画・取りまとめたもので、調査実施日は2026年10月1日、調査方法はインターネット調査です。
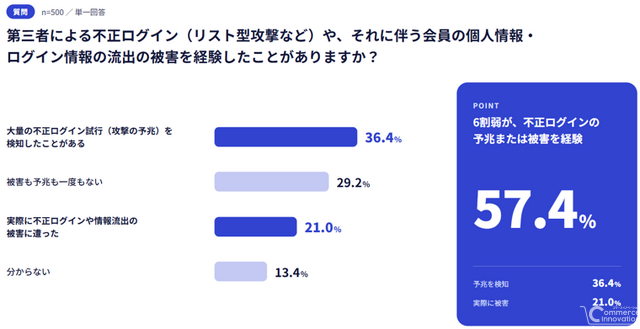
全体の57.4%が、不正ログインの実被害または大量の不正試行(予兆)を経験していることが分かりました。ツールを導入しているから大丈夫という思い込みの裏にある、運用面の課題が浮き彫りになっています。
セキュリティ製品は導入後の見直しが課題
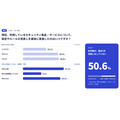
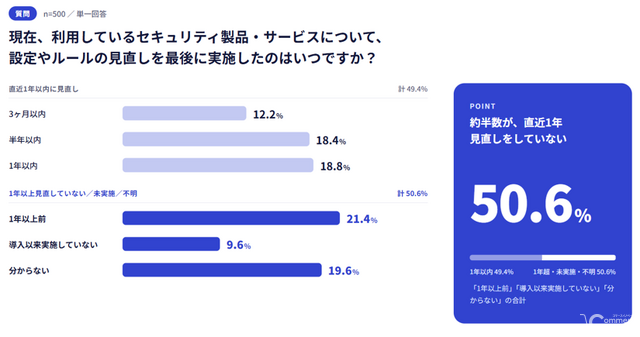
利用中のセキュリティ製品について、設定やルールを最後に見直した時期を尋ねたところ、「1年以上前」が21.4%、「導入以来実施していない」が9.6%、「分からない」が19.6%でした。従業員49名以下の企業では、「導入以来実施していない」が37.9%に上っています。
ECサイトのアップデートは独自カスタマイズが壁に
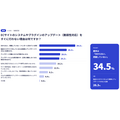
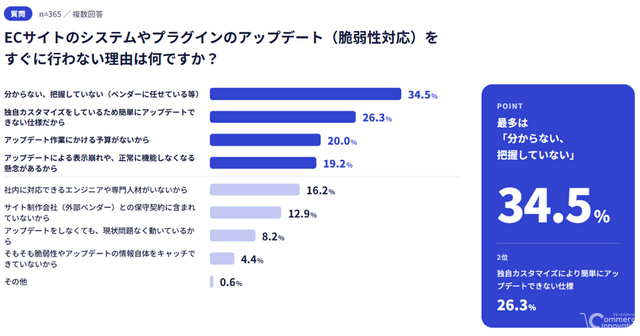
ECサイトのシステムやプラグインのアップデートをすぐに行わない理由は、「独自カスタマイズをしているため簡単に行えない」が26.3%で最多でした。次いで「予算がない」が20.0%、「表示崩れや機能不全の懸念」が19.2%となっています。
プラグインの脆弱性などによる被害については、15.0%が「自社で実際に被害に遭った」、35.0%が「身近で被害事例を聞いた」と回答しました。合わせて半数が、自社または身近な企業での被害を認識している形です。
取引先の対策状況を把握したい企業は約6割
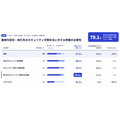
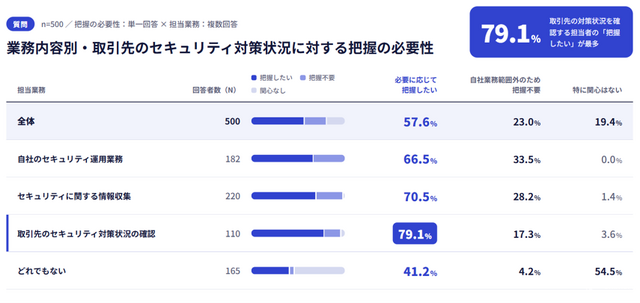
取引先のセキュリティ対策状況を「必要に応じて把握したい」と答えたのは全体の57.6%で、自社でセキュリティ運用を担う層では66.5%でした。一方、今後のセキュリティ運用業務が「増えていく」と見る回答は全体の44.4%、従業員1,000名以上では52.6%に達しています。
不正ログイン被害の事後対応費用は重い負担に
不正ログインや情報流出の被害について、「実際に被害に遭った」は21.0%、「被害は未確認だが大量の不正試行を検知した」は36.4%でした。実被害に遭った回答者のうち、事後対応費用が「1,000万円以上」だった割合は17.1%です。従業員1,000名以上で実被害を経験した回答者では、61.6%が「500万円以上」と答えました。
生成AIの対策は企業規模で差
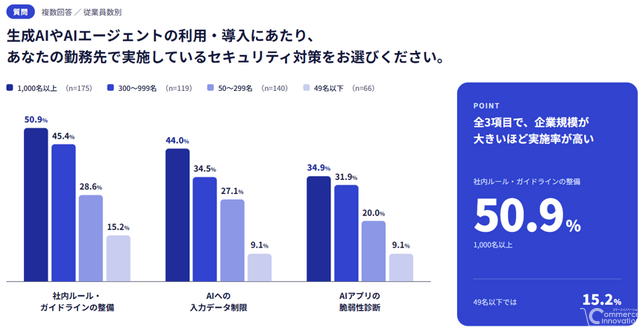
生成AIやAIエージェントの利用に伴う対策では、社内ルール・ガイドラインの整備率が従業員1,000名以上で50.9%、50~299名で28.6%、49名以下で15.2%でした。1,000名以上でもAIアプリケーションの脆弱性診断は34.9%、プロンプトインジェクションなどAI特有の攻撃への検証は25.7%にとどまります。
連盟が示した5つの提言
連盟は、セキュリティ製品の設定を継続的に見直すこと、保守契約や公式サポートを活用して脆弱性対応を続けること、取引先を含むガバナンスと従業員教育を整えることを挙げています。あわせて、多要素認証や不審なアクセスの検知・監視で不正ログインを未然に防ぐこと、AI利用ルールの策定と技術的検証を企業規模を問わず進めることも提言しました。
調査結果を発表した一団体の運営委員会にはEC事業者向けの不正検知サービスを提供するかっこも名を連ねており、ECサイトの運営では、保守体制の整備と不正ログイン対策が引き続き重要な論点となりそうです。